
Die Mail, die so harmlos aussieht
Stellen Sie sich einen ganz normalen Dienstagvormittag vor. Im Posteingang landet eine Nachricht: „WICHTIG: Rechnung überfällig – sofortiges Handeln erforderlich!“ Leichte Hektik bricht aus: Oje, was habe ich da übersehen? Die Absenderadresse kommt Ihnen auf den ersten Blick bekannt vor und weil Sie gerade zwischen Kundentermin, Telefon und Kaffee jonglieren, klicken Sie schnell auf die PDF-DAtei im Anhang. Ein paar Sekunden später hat jemand Fremdes Zugriff auf Ihre Passwörter, Ihr Online-Banking oder die Mitgliederliste Ihres Vereins.
Was hier dramatisch inszeniert klingt, ist leider Alltag. Phishing, also das Abfischen von Daten, Zugängen und Geld über eine gefälschte Nachricht, ist der mit Abstand häufigste Weg, über den Cyberkriminelle in Unternehmen und Organisationen eindringen. Und wer glaubt, das betrifft nur große Unternehmen liegt falsch: Kleine Betriebe und Vereine sind ein beliebtes Ziel, weil es dort oft keine IT-Verantwortlichkeit gibt, die Verdächtiges abfängt. Da arbeiten oft Menschen Mails ab, die das nebenbei erledigen und genau darauf setzen die Angreifer.
Die gute Nachricht: Sie müssen kein Technikprofi sein, um sich zu schützen. Die meisten Phishing-Mails verraten sich (zumindest noch) durch dieselben typischen Merkmale. In diesem Beitrag zeige ich Ihnen sieben Warnzeichen und was Sie tun sollten, wenn Ihnen etwas komisch vorkommt.
Warnzeichen 1: Der Absender sieht echt aus – aber nur auf den ersten Blick
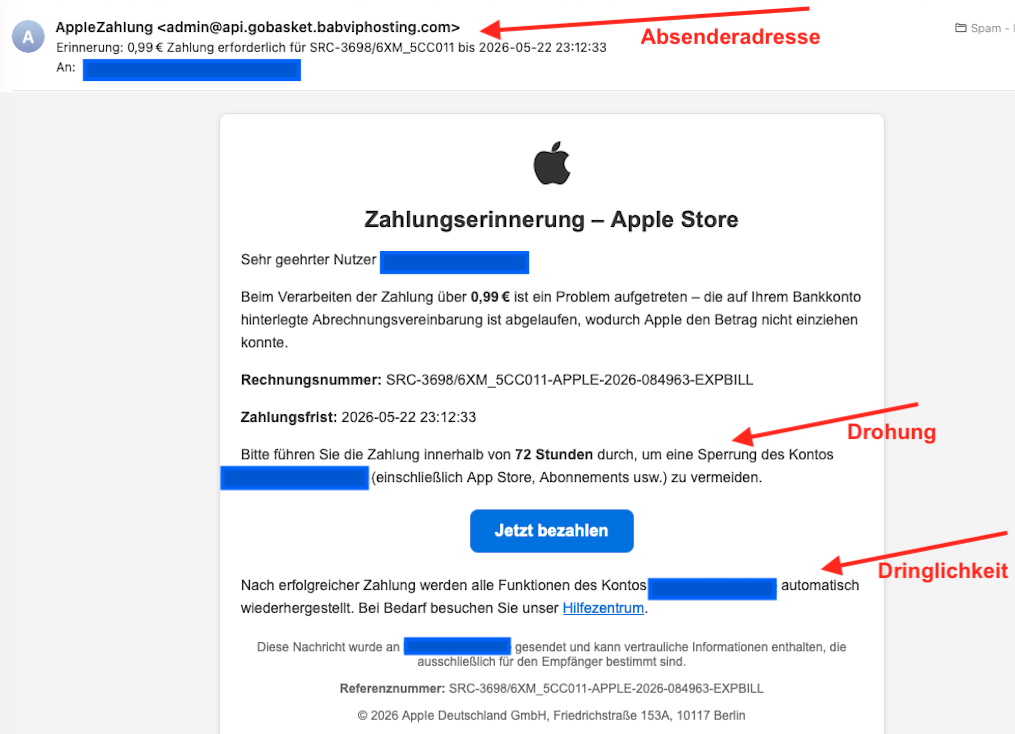
Das Täuschendste an einer Phishing-Mail ist oft die Absenderadresse. Auf den ersten Blick wirkt sie völlig korrekt, doch beim genaueren Hinsehen sehen Sie, dass etwas nicht stimmt. Statt „amazon.com“ steht dort „amaz0n.com“, mit einer Null statt einem O. Oder die vermeintliche E-Mail Ihrer Bank kommt nicht von „info@ihre-bank.de“, sondern von „info@ihre-bank-service.de“. Manchmal ist es auch nur ein Buchstabendreher und aus einem „m“ wird ein „rn“ (RN), das auf dem Bildschirm fast genauso aussieht.
Genaues Hinsehen ist gerade im Vereinsleben und im Betrieb wichtig, genau weil Sie Ihre Kontakte kennen und ihnen vertrauen. Und wenn dann scheinbar die Vorsitzende Ihres Vereins, das Steuerberatungsbüro, Ihr Stammkunde oder der Handwerker, mi dem Sie gerade im Kontakt sind, schreibt, ist schnell alle Vorsicht dahin. Im Anzeigenamen steht „Müller GmbH“, die Absendeadresse lautet aber „mueller-gmbh@webmail-provider.com“. Dieser Anzeigename lässt sich von jedem beliebig einstellen und sagt gar nichts darüber aus, wer wirklich schreibt.
Und das ist vielleicht schon das erste wichtige:
Achten Sie auf Ihr Gefühl und seien Sie aufmerksam, wenn Ihnen etwas merkwürdig erscheint!
Sehen Sie genau hin!
Stellen Sie sich die Frage: warum schreibt mir der oder die überhaupt und jetzt und genau diese Mail?
Werfen Sie deshalb immer einen Blick auf die vollständige Adresse: Die Müller GmbH hat sicherlich eine eigene Domain „mueller-gmbh.de“ und ergo lautet die Absenderadresse der E-Mail wohl eher info@mueller-gmbh.de.
In den meisten Mailprogrammen sehen Sie die Absenderadresse, wenn Sie mit der Maus über den Absender fahren oder ihn auf dem Handy antippen.Erhalten Sie eine unerwartete Nachricht, von jemandem, den Sie kennen, vergleichen Sie die Adresse mit einer früheren Mail derselben Person. Jede kleinste Abweichung ist ein Grund, misstrauisch zu werden.
Warnzeichen 2: Dringlichkeit und Druck
Phishing-Mails leben von Zeitdruck. „Ihr Konto wird in 24 Stunden gesperrt!“, „Rechnung sofort begleichen, sonst Mahnverfahren!“, „Dringende Sicherheitswarnung!“ Die künstliche Eile hat einen klaren Zweck: Sie sollen handeln, bevor Sie in Ruhe nachdenken können.
Seriöse Unternehmen arbeiten so nicht. Stimmt etwas mit Ihrem Bankkonto tatsächlich nicht, würden Sie vermutlich (Brief-)Post erhalten und/oder könnten das Problem nach dem Login auf der offiziellen Seite sehen. Wäre eine Rechnung tatsächlich, erhielten eine ordentliche Mahnung mit einer Frist. Niemand sperrt Ihnen innerhalb eines Tages ein Konto – und schon gar nicht per E-Mail!.
Besonders gemein ist die Variante mit Bezug auf die Chefin oder den Vereinsvorsitzenden. Die Nachricht lautet etwa: „Ich bin gerade in einem wichtigen Termin und kann nicht telefonieren. Bitte überweise ganz dringend 2.000 Euro an dieses Konto.“ Im Verein oder im kleinen Betrieb trifft es die Person, die die Buchhaltung macht. Und je freundlicher und vertrauter der Ton, desto leichter fällt man darauf herein.
Mein Tipp: Jede Mail, die Druck aufbaut, verdient besonders viel Ruhe. Atmen Sie durch, schauen Sie genau hin und fragen Sie nach. Echte Notfälle werden fast nie ausschließlich per E-Mail gemeldet, sondern auch per Telefon oder im persönlichen Gespräch.
Warnzeichen 3: Ungewöhnliche Anfragen
Ihre Chefin bittet plötzlich per E-Mail um Passwörter oder Zugangsdaten oder etwas anderes, was so noch nie vorgekommen ist? Eine Kunden will Ihre Bankverbindung oder ein Lieferant Überweisungsdaten, die längst vorliegen? Dann sollten bei Ihnen die Alarmglocken schrillen.
Phishing funktioniert, weil es Vertrautes nachahmt und mit einem kleinen, ungewöhnlichen Dreh versieht. Die Absenderadresse wirkt bekannt, aber die Bitte passt nicht zu dem, wie Sie sonst miteinander umgehen. Genau dieses Bauchgefühl, dass „etwas nicht stimmt“ ist Ihr bester Schutz und Sie dürfen ihm vertrauen.
Eine Faustregel gilt dabei immer: Passwörter, Bankdaten und andere sensible Informationen werden seriös niemals per Mail angefordert. Wenn Sie bei einer ungewöhnlichen Bitte unsicher sind, rufen Sie kurz an. Nutzen Sie dafür aber eine Telefonnummer, die Sie schon haben und nicht die aus der verdächtigen Nachricht.
Warnzeichen 4: Verdächtige Links
Links in Phishing-Mails führen auf gefälschte Webseiten, die dem Original zum Verwechseln ähnlich sehen, aber nur ein Ziel haben: Ihre Zugangsdaten abzugreifen. Der sichtbare Text lautet vielleicht „www.ihre-bank.de“, doch wenn Sie mit der Maus darüber fahren, zeigt sich eine ganz andere Adresse, etwa „www.ihre-bank-sicherheit.xyz“. Manchmal ist der Link auch verkürzt, zum Beispiel mit „bit.ly“, sodass man gar nicht erkennt, wohin er führt.
In den meisten Programmen sehen Sie die echte Adresse unten links im Fenster, sobald Sie mit der Maus über einen Link fahren. Auf dem Smartphone hilft es, mit dem Finger länger auf dem Link zu bleiben, dann zeigt Ihnen das Gerät die vollständige Adresse an, ohne dass die Seite geöffnet wird. Achten Sie auch hier auf Feinheiten: „amazon-kundenservice.de“ klingt zwar nach Amazon, hat aber nichts damit zu tun.
Am sichersten ist es, Links in unerwarteten Nachrichten gar nicht erst anzuklicken. Öffnen Sie stattdessen Ihren Browser, tippen Sie die Adresse selbst ein oder nutzen Sie ein Lesezeichen. Das kostet zehn Sekunden mehr und schützt Sie zuverlässig.
Warnzeichen 5: Merkwürdige Anhänge
Anhänge in Nachrichten sind Haupteinfallstore für Schadsoftware. Besonders misstrauisch sollten Sie bei ZIP-Dateien, bei Dateien mit der Endung „.exe“, bei Office-Dokumenten, die Sie auffordern, „Makros zu aktivieren“ sowie bei doppelten Endungen wie „Rechnung.pdf.exe“ sein. Hinter so einer Datei steckt keine Rechnung, sondern ein Programm.
Das Tückische ist, dass wir im Alltag ständig Dateien per E-Mail gesendet bekommen: Rechnungen, Angebote, Protokolle, Einladungen zur Jahreshauptversammlung. Trotzdem gilt, dass Sie einen Anhang, den Sie nicht erwartet haben, nicht öffnen sollten. Das gilt selbst dann, wenn der Absender bekannt wirkt, denn auch echte Mailkonten können gehackt worden sein.
Eine besonders fiese Masche sind angebliche Bewerbungen. Wer eine Stelle – zum Beispiel für einen Minijob im Laden oder eine Aushilfe im Büro – ausschriebt, bekommt plötzlich eine E-Mail mit dem Betreff „Bewerbung“ und einem Anhang „Lebenslauf.pdf“. Auch Vereine, die Ehrenamtliche suchen, sind davor nicht gefeit. Wenn Sie unsicher sind, fragen Sie über einen anderen Weg nach: „Hast du mir gerade eine Mail mit Anhang geschickt?“ Dieser eine Satz kann einen Angriff verhindern.
Warnzeichen 6: Schlechte Sprache und seltsame Gestaltung
Früher konnten Phishing-Mails an holprigem Deutsch und wilden Rechtschreibfehlern erkannt werden. Das hat sich leider geändert. Heute sind viele Fälschungen sprachlich einwandfrei, auch weil Betrüger inzwischen KI-Werkzeuge nutzen. Fehlerfreies Deutsch ist also kein Beweis für eine echte E-Mail.
Trotzdem lohnt sich der Blick auf die Details. Wirkt der Ton für den angeblichen Absender ungewöhnlich förmlich oder plötzlich zu locker? Werden Sie mit „Sehr geehrter Kunde“ angesprochen statt mit Ihrem Namen? Ist das Logo unscharf, stimmen die Farben nicht, fehlt die gewohnte Signatur oder die Kontaktdaten am Mail-Ende? Seriöse Firmen verwenden gepflegte Vorlagen, die immer gleich aussehen. Vergleichen Sie eine verdächtige Nachricht ruhig mit einer früheren Nachricht desselben Absenders. Unterschiede bei Layout, Logo oder Signatur sprechen deutlich für eine Fälschung.
Warnzeichen 7: Unerwartete E-Mails
Sie bekommen eine Nachricht, dass Ihr Passwort zurückgesetzt wurde, obwohl Sie nichts beantragt haben? Sie erhalten eine Paketbenachrichtigung, obwohl nichts unterwegs ist? Eine Rechnung landet im Postfach von einem Dienst, den Sie gar nicht nutzen? Dann ist Vorsicht angebracht.
Echte Dienste schicken Bestätigungen für Dinge, die Sie selbst ausgelöst haben. Wenn Sie nichts getan haben, ist die Mail verdächtig. Besonders gefährlich sind gefälschte Mails Ihres E-Mail-Anbieters, Ihres Cloud-Speichers oder Ihres Online-Bankings, in denen es um ein neues Passwort geht. Der Link in dieser Nachricht führt auf eine nachgebaute Anmeldeseite : geben Sie hier Ihre Daten ein, haben sie die Betrüger.
Mein Tipp: Ignorieren Sie die E-Mail und loggen Sie sich direkt über die offizielle Webseite oder Ihre App ein, nicht über den Link in der Nachricht. Wenn es wirklich etwas Wichtiges gibt, sehen Sie es dort.
Übrigens: Cyberkriminelle finden Namen und Funktionen oft ganz einfach, nämlich auf Ihrer eigenen Webseite. Impressum, Vorstandsseite oder „Unser Team-Seiten“ liefern ihnen genau die Angaben, mit denen sie ihre Fälschungen glaubwürdig machen. Das ist kein Grund diese Angaben zu entfernen – das Impressum ist Pflicht!Es ist aber ein guter Grund, im Team zu wissen, dass solche Mails mit vermeintlich echten Namen und Absenderadressen vorkommen.
Was tun, wenn Sie Phishing vermuten?
Wenn eine Mail eines oder mehrere dieser Warnzeichen zeigt, ist die wichtigste Regel: nichts anklicken, nichts öffnen, nicht antworten. Schon eine Antwort verrät den Absendern, dass Ihre Adresse aktiv ist.
Sagen Sie anschließend Bescheid, in einem Betrieb der Chefin oder der Person, die sich um die Technik kümmert, im Verein dem Vorstand oder der IT-Ansprechperson. Das geht ganz unkompliziert per Kurznachricht oder in der Chat-Gruppe, denn oft landet dieselbe Mail bei mehreren Menschen, und eine kurze Warnung erspart anderen den Fehlklick. Markieren Sie die Nachricht außerdem in Ihrem Mailprogramm als Phishing oder Spam. Das hilft dem Filter, ähnliche Mails künftig gleich auszusortieren.
Bleiben Sie unsicher, nehmen Sie Kontakt zum vermeintlichen Absender auf, aber über einen anderen Weg als die Mail, also per Anruf, SMS oder im Gespräch, und mit Kontaktdaten, die Sie schon haben. Und wenn Sie eine besonders raffiniert gemachte Mail erwischen, machen Sie einen Screenshot. Ein echtes Beispiel aus dem eigenen Postfach lehrt mehr als jede Theorie.
Sollte doch einmal etwas passiert sein, weil Sie geklickt oder Daten eingegeben haben, gilt: Ändern Sie sofort die betroffenen Passwörter, informieren Sie Ihre Bank, wenn es ums Geld geht, und schämen Sie sich nicht. Das kann wirklich jedem passieren, und je schneller Sie reagieren, desto kleiner bleibt der Schaden.
Die 10-Sekunden-Prüfung vor dem Klick
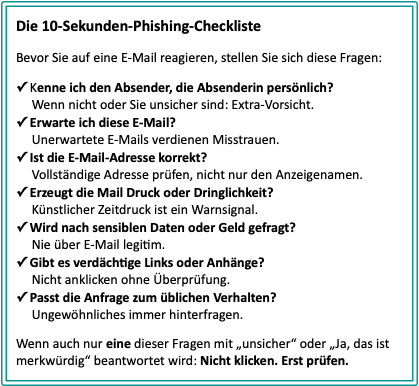
Wenn Sie sich nur eines aus diesem Beitrag merken, dann dieses kurze Innehalten, bevor Sie auf eine E-Mail reagieren. Fragen Sie sich: Kenne ich den Absender und erwarte ich diese Nachricht? Stimmt die vollständige Absenderadresse? Macht die Nachricht Druck? Will jemand Geld oder sensible Daten von mir? Gibt es Links oder Anhänge, die ich nicht eindeutig einordnen kann? Und passt die Bitte zu dem, wie wir sonst miteinander umgehen?
Wenn Sie auch nur bei einer dieser Fragen unsicher sind oder denken „Das ist merkwürdig“, dann gilt: nicht klicken, erst prüfen. Es kann sich lohnen, diese Fragen auszudrucken und neben den Rechner zu hängen, im Büro, im Vereinsheim oder in der Werkstatt. Ein kleiner sichtbarer Erinnerungszettel wirkt oft Wunder.
So machen Sie Ihr Team oder Ihren Vorstand sicherer
Phishing-Schutz ist Teamarbeit. Die beste Technik nützt nichts, wenn Einzelne auf geschickte E-Mail hereinfallen.Deshalb lohnt es sich, das Thema gemeinsam anzugehen; das geht ohne großen Aufwand.
Nehmen Sie sich bei der nächsten Teambesprechung oder Vorstandssitzung einfach ein paar Minuten Zeit und gehen Sie die sieben Warnzeichen durch. Und erzählen Sie sich gegenseitig, wenn eine Betrugsmail angekommen ist: „Schaut mal, was heute reinkam, fast hätte ich geklickt. Daran habe ich es gemerkt …“
Mache Sie deutliche, dass Nachfragen ausdrücklich erwünscht ist. Niemand sollte sich dumm vorkommen, weil er oder sie eine E-Mail zur Prüfung weiterleitet. Lieber zehnmal unnötig gefragt als einmal einen echten Angriff übersehen.
Fazit: Im Zweifel innehalten
Phishing zu erkennen ist keine Wissenschaft! Nötig sind Aufmerksamkeit und Übung. Die sieben Warnzeichen, also verdächtige Absender, Zeitdruck, ungewöhnliche Bitten, gefährliche Links, merkwürdige Anhänge, seltsame Sprache und Gestaltung sowie unerwartete Mails, decken die allermeisten Betrugsversuche ab. Wer diese Muster kennt und im richtigen Moment innehält, erkennt den Großteil der Angriffe, bevor etwas passiert.
Denn Phishing funktioniert nur, weil es Eile und Routine ausnutzt. Wenn Sie sich die zehn Sekunden nehmen, bevor Sie klicken, sind Sie schon sicherer als die meisten anderen. Und wenn Sie diese Haltung in Ihrem Betrieb oder Verein zur Selbstverständlichkeit machen, wird es für Betrüger richtig schwer.
Fragen zu Ihrer Webseite oder Ihrem Auftritt im Netz?
Sie haben eine verdächtige Mail zu Ihrer Webseite oder Ihrer Domain bekommen, oder Sie möchten Ihren Online-Auftritt rundum sicher und verständlich aufstellen? Melden Sie sich gern bei mir, ich helfe Ihnen persönlich und auf Augenhöhe weiter, hier bei uns in Ahrensburg und Umgebung.
Haben Sie Fragen zum Thema?
Rufen Sie gerne an oder schreiben Sie eine Mail.

Häufige Fragen zu Phishing
Auch auf dem Smartphone können Sie die vollständige Absenderadresse sehen, indem Sie auf den Namen des Absenders tippen. Links prüfen Sie, indem Sie sie länger antippen, dann zeigt Ihnen das Gerät die echte Adresse an, ohne die Seite zu öffnen. Weil auf dem kleinen Bildschirm vieles abgekürzt wird, lohnt es sich bei wichtigen oder ungewöhnlichen Mails, sie lieber in Ruhe am Computer anzusehen.
Spam ist unerwünschte Werbung, die zwar nervt, aber meist nicht gefährlich ist. Phishing dagegen hat ein klares Ziel: Es will an Ihre Zugangsdaten, Ihr Geld oder Ihre Daten kommen oder Schadsoftware auf Ihrem Gerät installieren. Deshalb sind Phishing-Mails oft deutlich gezielter und sehen häufig wie Nachrichten von Banken, Lieferdiensten oder Bekannten aus.
Bleiben Sie ruhig, denn das passiert vielen Menschen. Geben Sie auf der geöffneten Seite auf keinen Fall Daten ein und schließen Sie sie. Haben Sie bereits ein Passwort eingegeben, ändern Sie es sofort, bei allen Diensten, bei denen Sie dasselbe Passwort nutzen. Geht es um Bankdaten, rufen Sie umgehend Ihre Bank an. Informieren Sie außerdem Ihr Team oder Ihren Vorstand, damit niemand sonst auf dieselbe Mail hereinfällt.
Bleiben Sie ruhig, denn das passiert vielen Menschen. Geben Sie auf der geöffneten Seite auf keinen Fall Daten ein und schließen Sie sie. Haben Sie bereits ein Passwort eingegeben, ändern Sie es sofort, bei allen Diensten, bei denen Sie dasselbe Passwort nutzen. Geht es um Bankdaten, rufen Sie umgehend Ihre Bank an. Informieren Sie außerdem Ihr Team oder Ihren Vorstand, damit niemand sonst auf dieselbe Mail hereinfällt.